Le 2 août 2026, l'AI Act entre pleinement en vigueur. Moins de 30 % des petites entreprises européennes sont prêtes. Découvrez si vous êtes concerné et les 5 étapes concrètes pour vous mettre en conformité.
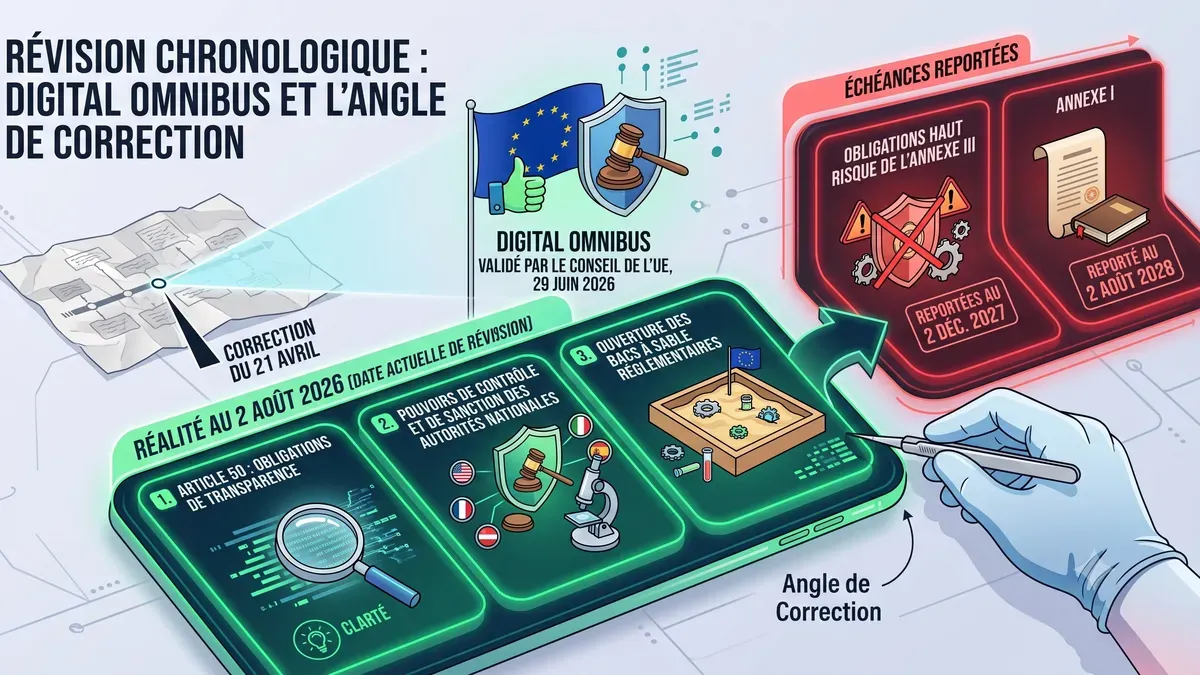
Mise à jour du 28 juillet 2026 — Le calendrier décrit dans cet article a changé depuis sa publication. Le règlement (UE) 2026/1744, publié au Journal officiel de l'Union européenne le 24 juillet 2026, reporte les obligations relatives aux systèmes à haut risque de l'annexe III au 2 décembre 2027. En revanche, les obligations de transparence de l'article 50 s'appliquent bien au 2 août 2026, ainsi que les pouvoirs de contrôle et de sanction. La méthode en cinq étapes décrite ci-dessous reste valable ; seules les échéances ont bougé. Lire l'analyse à jour
Pourquoi cet article maintenant ?
Le 2 août 2026, le règlement européen sur l'intelligence artificielle — l'AI Act — entre pleinement en application pour les systèmes à haut risque. Cette date concerne directement des milliers de petites entreprises françaises qui utilisent au quotidien des outils d'IA sans en mesurer les implications légales.
Pourtant, selon une enquête du Centre for Data Innovation fin 2025, moins de 30 % des structures de taille intermédiaire en Europe avaient entamé une démarche de conformité. Il reste moins de 4 mois. C'est court, mais c'est encore faisable si vous agissez maintenant.
Cet article vous donne les clés pour comprendre si vous êtes concerné, ce que vous devez faire, et par où commencer.
L'AI Act en deux minutes : ce que c'est vraiment
Adopté en juin 2024, l'AI Act est le premier cadre juridique mondial encadrant l'intelligence artificielle. Il s'applique à toute entreprise qui développe, déploie ou utilise un système d'IA sur le territoire européen — quelle que soit sa taille.
Le règlement classe les systèmes d'IA en quatre niveaux de risque :
- Risque inacceptable — interdit depuis février 2025 (ex : notation sociale des citoyens, reconnaissance faciale en temps réel)
- Risque élevé — obligations strictes applicables au 2 août 2026
- Risque limité — obligation de transparence (ex : chatbot client)
- Risque minimal — aucune obligation spécifique (ex : filtre anti-spam)
L'erreur classique des dirigeants de petites structures : croire que ce texte ne vise que les grandes entreprises tech ou les éditeurs de modèles. C'est faux. Le critère déterminant n'est pas la taille de l'entreprise, mais la nature de l'usage.
Êtes-vous concerné ? Les cas concrets
Voici les situations les plus fréquentes où une entreprise devient déployeur au sens de l'AI Act — et donc soumise à des obligations :
Ressources humaines Vous utilisez un logiciel SaaS qui trie automatiquement les candidatures, score les profils ou évalue les collaborateurs ? C'est un système à haut risque. La documentation, la traçabilité des critères de sélection et la supervision humaine deviennent obligatoires.
Relation client et scoring Un outil CRM qui prédit la probabilité d'achat, segmente vos clients ou automatise des décisions commerciales à leur égard peut entrer dans la catégorie haut risque selon les données traitées.
Chatbot client Un chatbot visible sur votre site doit au minimum indiquer clairement à l'utilisateur qu'il interagit avec une IA — c'est l'obligation de transparence applicable dès maintenant.
Cas terrain
Un de mes clients dans le secteur du BTP utilisait depuis un an un outil SaaS de scoring RH. Il ne savait pas qu'il était exposé aux obligations haut risque du règlement. Aucune documentation, aucune traçabilité des critères. On a fait l'inventaire ensemble en deux heures : 4 outils concernés sur 6 utilisés au quotidien.
Ce que vous devez faire avant le 2 août 2026
Étape 1 — Cartographiez vos outils IA
Listez tous les logiciels qui intègrent une forme d'automatisation intelligente : CRM prédictif, outil de recrutement, chatbot, système de recommandation, outil de scoring... Pensez aussi aux solutions SaaS tierces — leur conformité vous engage aussi contractuellement.
Étape 2 — Classifiez selon le niveau de risque
Pour chaque outil identifié, posez-vous la question : est-ce que ce système prend ou influence une décision qui impacte des droits ou des intérêts d'une personne ? Si oui, regardez si ce domaine figure dans les catégories haut risque de l'AI Act (RH, crédit, justice, éducation, infrastructure critique...).
Étape 3 — Documentez
C'est la base de toute défense en cas de contrôle. Pour chaque système concerné : notez le fournisseur, la finalité, les données traitées, les populations impactées et le degré d'autonomie décisionnelle laissé au système.
Étape 4 — Vérifiez vos contrats fournisseurs
L'AI Act introduit une logique de co-responsabilité. Si votre prestataire IA n'est pas conforme, vous ne l'êtes pas non plus. Exigez de votre fournisseur une documentation technique à jour et des clauses de conformité dans vos contrats.
Étape 5 — Appuyez-vous sur votre base RGPD
Bonne nouvelle : si vous êtes déjà conforme au RGPD, vous avez une longueur d'avance. Votre registre des traitements, vos analyses d'impact et votre documentation de données constituent un point de départ solide pour la cartographie IA.
Ce que risquent les entreprises non conformes
Les sanctions de l'AI Act sont proportionnées à la gravité de l'infraction :
- Systèmes interdits utilisés quand même : jusqu'à 35 millions d'euros ou 7 % du CA mondial
- Systèmes à haut risque non conformes : jusqu'à 15 millions d'euros ou 3 % du CA mondial
- Manquements à la transparence : jusqu'à 7,5 millions d'euros ou 1 % du CA mondial
Pour une petite structure, même le tiers inférieur de ces fourchettes peut représenter une menace existentielle. Des dispositions atténuées existent pour les petites structures, mais elles ne dispensent pas des obligations de fond.
La conformité comme avantage concurrentiel
Au-delà du risque légal, les entreprises qui documentent leurs usages IA, forment leurs équipes et instaurent une gouvernance claire seront mieux positionnées face à leurs clients et partenaires. La conformité AI Act devient progressivement un critère d'évaluation dans les appels d'offres publics et les due diligences — au même titre que le RGPD l'est devenu.
Ceux qui traitent cette échéance comme une opportunité de structurer leur pratique IA en sortiront plus forts et plus crédibles.
Par où commencer concrètement ?
Si vous ne savez pas par où attaquer, commencez par une question simple : quels outils dans mon entreprise influencent une décision qui touche une personne ?
C'est souvent en 2 heures d'inventaire qu'on identifie les 3 ou 4 outils qui méritent une attention prioritaire. Le reste peut attendre.
Vous avez des questions sur votre situation ? N'hésitez pas à me contacter directement.